

Simon Coulthard Juli 21, 2023
- Was ist die GDPR-Datenschutzgesetzgebung?
- Hauptaspekte der GDPR
- Analytics Cookie Compliance unter GDPR
- Auswirkungen von Cookie-Bannern auf die UX
- Cookielose Analytik erforschen
- Was ist die ePrivacy-Richtlinie zum Datenschutz?
- Artikel 5(3) Umsetzung der Datenschutzrichtlinie für elektronische Kommunikation in der gesamten EU
- Diskussionen über eine Ersatzverordnung für den Datenschutz in der elektronischen Kommunikation
- Konformität von Analyse-Cookies im Rahmen der Datenschutzrichtlinie für elektronische Kommunikation
- Wie man sicherstellt, dass die Analytik die EU-Datenschutzbestimmungen vollständig erfüllt
- Datenschutzflexible Website-Intelligence für einfache Compliance
- FAQs
- Was ist die Datenschutz-Grundverordnung, und wie verhält sie sich zur Datenschutzrichtlinie für elektronische Kommunikation?
- Welche Bedeutung hat die Analytik im Zusammenhang mit der Datenschutz-Grundverordnung und der Datenschutzrichtlinie für elektronische Kommunikation?
- Wie passt die Zustimmung zu Cookies zu den Anforderungen der Datenschutz-Grundverordnung und der Datenschutzrichtlinie für elektronische Kommunikation?
- Welche Folgen hat die Nichteinhaltung der Datenschutzgrundverordnung und der Datenschutzrichtlinie für elektronische Kommunikation in Bezug auf Analysen und die Einwilligung in Cookies?
- Wie können Unternehmen die Einhaltung der Vorschriften sicherstellen und gleichzeitig Analysen nutzen und die Zustimmung zu Cookies verwalten?
Datenschutzgesetze und EU-Analytics-Cookie-Konformität
Datenschutzgesetze und die Einhaltung von Cookies sind für Online-Geschäfte von entscheidender Bedeutung.
Sie haben echte Auswirkungen auf die Integration von Websites Dritter.
Insbesondere dieWebsite-Analyse ist von entscheidender Bedeutung, wenn Unternehmen datengestützte Erkenntnisse über das Verhalten von Internetnutzern sammeln wollen, die sie zur Steigerung von Umsatz und Wiederholungsgeschäft nutzen können.
Dies muss jedoch in einer Art und Weise geschehen, die mit der Datenschutz-Grundverordnung und der Datenschutzrichtlinie für elektronische Kommunikation vereinbar ist.
Dies sind zwei Elemente, die den EU-Rechtsrahmen für den Datenschutz bilden.
In diesem Artikel wird daher ein Überblick über die beiden gegeben, auch wenn es natürlich noch andere globale Datenschutzvorschriften zu berücksichtigen gibt.
Anschließend werden die Anforderungen an die Einhaltung von Cookies behandelt, damit die Website-Analyse auf der richtigen Seite des Gesetzes bleibt.
Lesen Sie weiter, und Sie werden auch etwas über Website-Analyseplattformen erfahren, die ein kochfreies Tracking verwenden.
Diese datenschutzfreundliche Technologie ist wichtig, weil sie es Unternehmen ermöglicht, rechtliche Verpflichtungen in Bezug auf Kundendaten zu erfüllen, ohne Maßnahmen zur Einhaltung von Cookies zu ergreifen.
Lassen Sie uns eintauchen!
Was ist die GDPR-Datenschutzgesetzgebung?
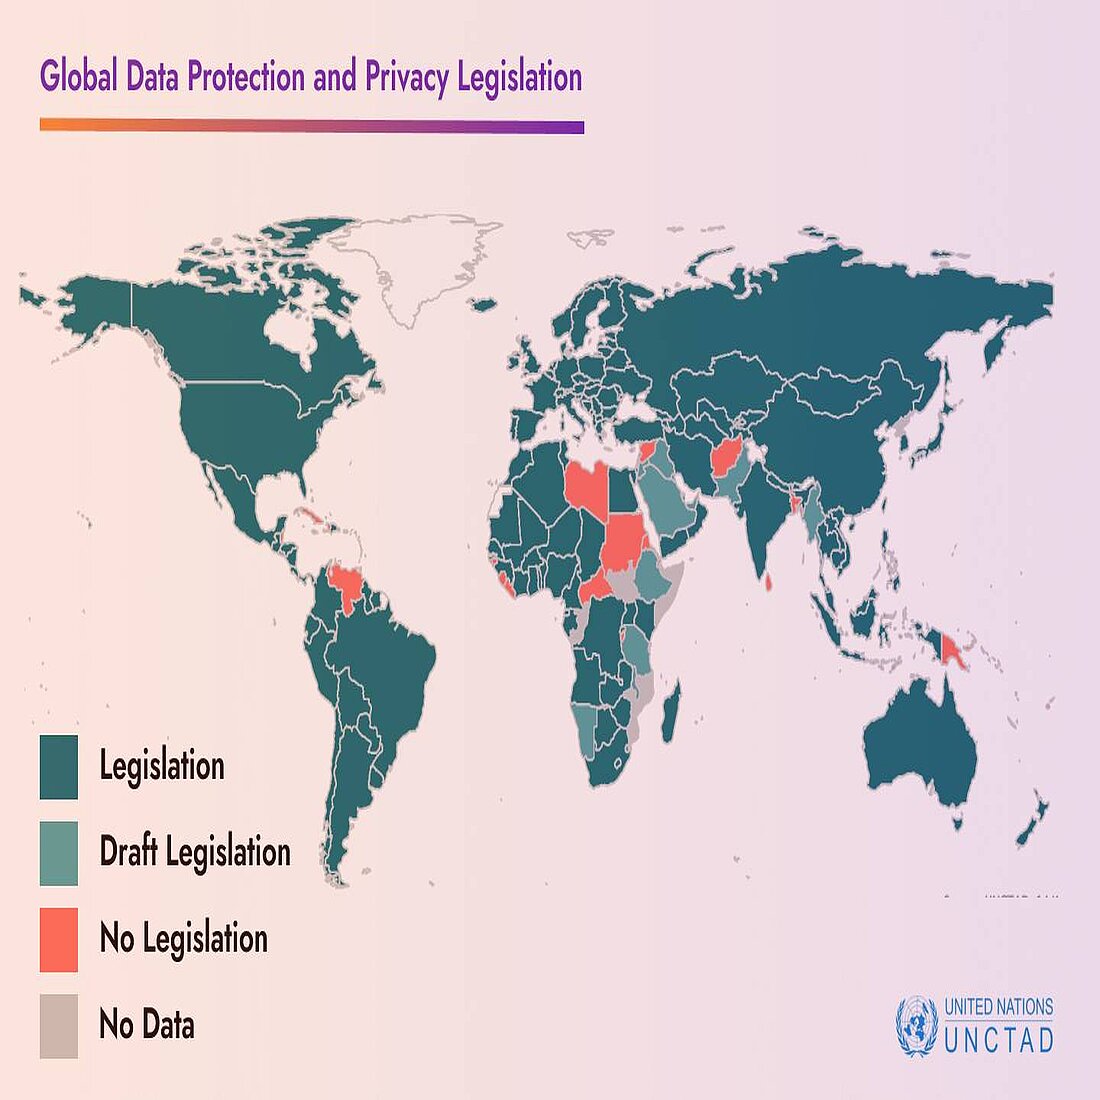
Die Allgemeine Datenschutzverordnung dient dem Schutz der Privatsphäre der EU-Bürger im Internet.
Sie regelt, wie Unternehmen personenbezogene Daten sammeln, speichern und auch verarbeiten dürfen. Und aus diesem Grund hat dieses Gesetz echte Konsequenzen für Cookie-fähige Analyse-Integrationen. Es hat auch Auswirkungen auf Vermarkter, die diese Software nutzen.
Mit der GDPR wurde eine Reihe von Grundsätzen eingeführt, die sicherstellen sollen, dass Unternehmen personenbezogene Daten auf rechtmäßige und transparente Weise verarbeiten.
Sie betrifft alle Unternehmen, die in der EU tätig sind oder an EU-Bürger verkaufen, unabhängig davon, ob sie eine physische Präsenz in Europa haben.
Unsere Freunde jenseits des großen Teichs müssen also aufpassen, denn die Einhaltung der GDPR gilt auch für US-Unternehmen.
Hauptaspekte der GDPR
| 1 | Erweiterter Anwendungsbereich | Die DSGVO erweitert den Geltungsbereich der EU-Datenschutzgesetze, indem sie ein breiteres Spektrum personenbezogener Daten abdeckt und ihren Geltungsbereich über die EU/EWR-Grenzen hinaus ausdehnt. |
| 2 | Einwilligung | Die Einholung einer klaren und informierten Zustimmung von Einzelpersonen vor der Verarbeitung ihrer personenbezogenen Daten ist nach der DSGVO von entscheidender Bedeutung. Die Einwilligung sollte freiwillig gegeben werden, wobei bestimmte Zwecke offengelegt werden müssen, und die Betroffenen sollten die Möglichkeit haben, ihre Einwilligung problemlos zurückzuziehen. |
| 3 | Rechte der Betroffenen | Die Datenschutz-Grundverordnung gewährt Einzelpersonen bestimmte Rechte in Bezug auf ihre personenbezogenen Daten. Sie haben das Recht, auf ihre Daten zuzugreifen, Ungenauigkeiten zu korrigieren, in bestimmten Fällen die Löschung ihrer Daten zu verlangen und bestimmten Arten der Datenverarbeitung zu widersprechen oder sie einzuschränken. |
| 4 | Rechenschaftspflicht und Transparenz | Von Organisationen wird erwartet, dass sie geeignete Maßnahmen zum Schutz personenbezogener Daten ergreifen, ihre Datenverarbeitungspraktiken transparent machen und detaillierte Aufzeichnungen über ihre Verarbeitungstätigkeiten führen. |
| 5 | Benachrichtigung bei Datenschutzverletzungen | Im Falle einer Datenschutzverletzung sind Organisationen verpflichtet, die zuständige Aufsichtsbehörde zu benachrichtigen und in einigen Fällen auch die betroffenen Personen über die Verletzung zu informieren. |
| 6 | Datenschutz-Folgenabschätzungen (DPIAs) | Organisationen sollten für risikoreiche Verarbeitungstätigkeiten Datenschutzfolgenabschätzungen durchführen, um potenzielle Risiken für den Datenschutz der Nutzer zu bewerten und zu mindern. |
| 7 | Strafen und Bußgelder | Die Nichteinhaltung der DSGVO kann zu erheblichen Strafen führen, die bis zu 20 Millionen Euro oder 4 % des weltweiten Jahresumsatzes eines Unternehmens betragen können, je nachdem, welcher Betrag höher ist. |
Letztendlich gibt die DSGVO dem Einzelnen mehr Kontrolle über seine personenbezogenen Daten.
Diese EU-Datenschutzvorschrift ermutigt Unternehmen, dem Datenschutz bei ihren Datenpraktiken Vorrang einzuräumen, und hat das Bewusstsein für den Datenschutz und die Privatsphäre der Nutzer gestärkt.
Sie wurde von politischen Entscheidungsträgern auch als Modell für die Entwicklung anderer regionaler und nationaler Gesetze verwendet.
Analytics Cookie Compliance unter GDPR
Nach der DSGVO ist die ausdrückliche Zustimmung der Nutzer bei der Verwendung von Standard-Analyseplattformen, die mit Tracking-Cookies arbeiten, unerlässlich.
Außerdem muss sichergestellt werden, dass die Nutzer jederzeit die Möglichkeit haben, das Tracking abzubestellen.
Daher ist ein GDPR-Zustimmungsformular erforderlich, das die Form eines Cookie-Zustimmungsbanners hat.
Das Banner wird angezeigt, wenn Nutzer auf eine Website gelangen, und ist in der Regel mit einer Datenschutzrichtlinie verknüpft. In diesem Dokument werden wichtige Informationen zu allen Aspekten der Datenverarbeitung eines Unternehmens aufgeführt.
Auswirkungen von Cookie-Bannern auf die UX
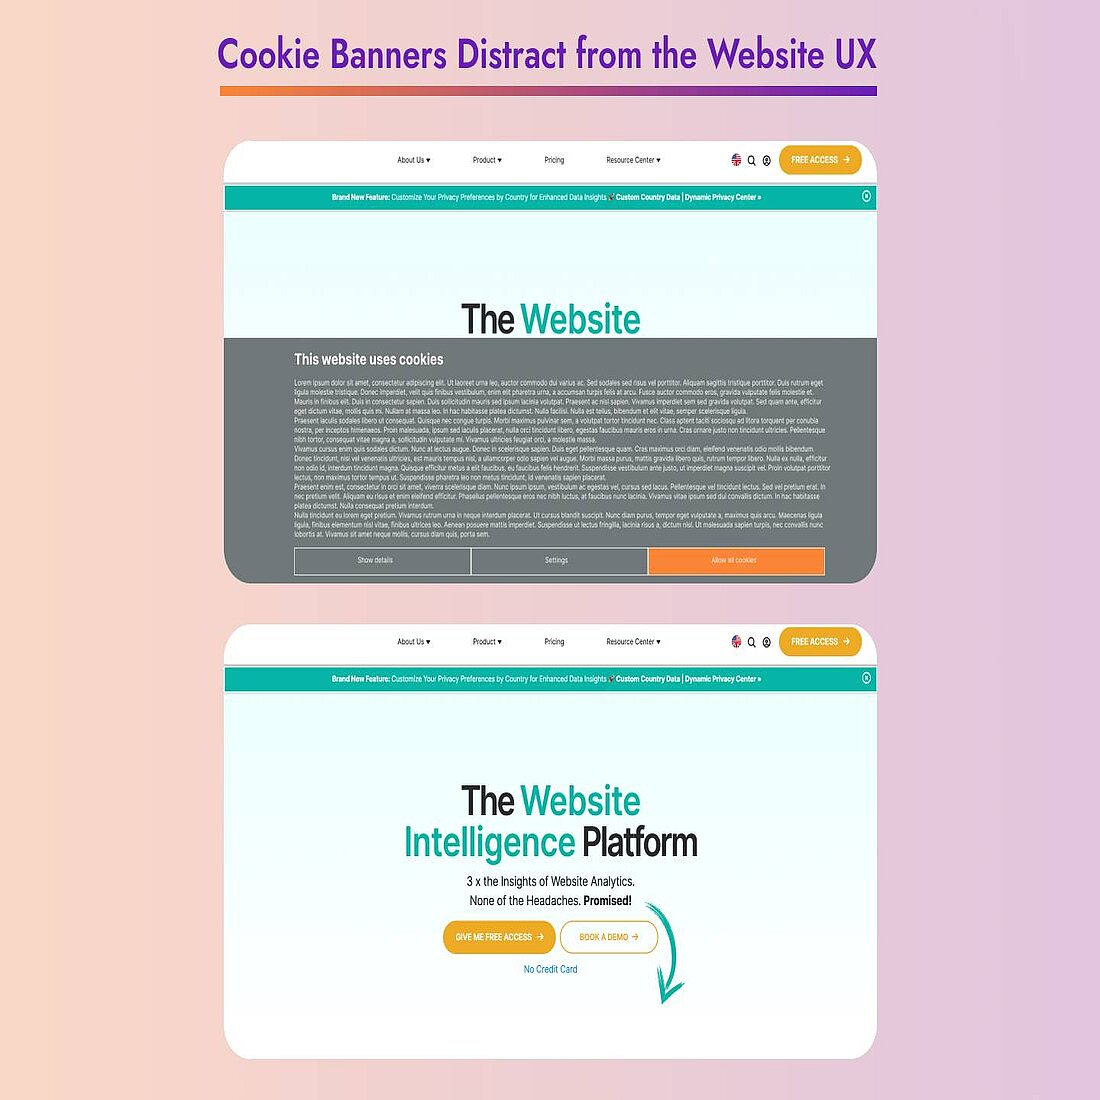
Obwohl sie für die Einhaltung von Gesetzen wichtig sind, können sich diese Cookie-Banner dennoch negativ auf das allgemeine Website-Erlebnis von Unternehmen auswirken.
Dies liegt daran, dass Cookie-Banner in der Regel visuell unattraktiv sind und die Aufmerksamkeit von der Benutzererfahrung ablenken, die für sie geschaffen wurde und die verbessert werden muss, damit Websites ordnungsgemäß funktionieren.
Auch die zunehmende Länge der Datenschutzhinweise und die wiederholten Aufforderungen zur Einwilligung führen bei den Nutzern häufig zu Ermüdung und Misstrauen.
Wenn Nutzer ihre Zustimmung zu nicht unbedingt erforderlichen Cookies verweigern, einschließlich derer, die für bestimmte Analyseintegrationen erforderlich sind, werden ihre Browsing-Sitzungen außerdem weniger auf ihre Vorlieben und ihr Verhalten abgestimmt.
Was ist die ePrivacy-Richtlinie zum Datenschutz?
Die Datenschutzrichtlinie für elektronische Kommunikation (ePrivacy-Richtlinie ) ist eine EU-Regelung, die sich auf den Schutz der Privatsphäre und den Schutz personenbezogener Daten in der elektronischen Kommunikation konzentriert.
Sie wird als "Richtlinie" bezeichnet, weil sie an sich kein verbindliches Gesetz ist.
Vielmehr werden die EU-Mitgliedsstaaten durch dieses Gesetz zum Schutz der Nutzerdaten angewiesen, ihre eigenen nationalen Gesetze zu erlassen, die mit der Richtlinie in Einklang stehen. Dies hat zur Folge, dass das Gesetz von Land zu Land unterschiedlich umgesetzt wird. Sie sind jedoch alle im Großen und Ganzen ähnlich.
Die Richtlinie wurde erstmals 2002 eingeführt und später 2009 aktualisiert.
Die Richtlinie ergänzt die Datenschutz-Grundverordnung, indem sie spezifische Regeln und Anforderungen für die elektronische Kommunikation enthält.
Aus diesem Grund enthält die Richtlinie Beschränkungen für die Verwendung von Cookies und ähnlichen Verfolgungstechnologien.
Das Hauptziel der Datenschutzrichtlinie für elektronische Kommunikation besteht folglich darin, die Privatsphäre des Einzelnen bei der Nutzung elektronischer Kommunikationsdienste zu schützen, und wirkt sich dementsprechend auf Websites, E-Mails und Instant-Messaging-Plattformen aus.
Sie befasst sich mit der Erhebung, Speicherung und dem Zugang zu Informationen, die auf den Geräten der Nutzer gespeichert sind, einschließlich Cookies.
Artikel 5(3) Umsetzung der Datenschutzrichtlinie für elektronische Kommunikation in der gesamten EU
| Österreich | Artikel 96(3) - Bundesgesetz, mit dem das Telekommunikationsgesetz 2003 erlassen wird. |
| Belgien | Artikel 129 - Gesetz vom 13. Juni 2005 über die elektronische Kommunikation. |
| Kroatien | Artikel 100(4) - Gesetz über die elektronische Kommunikation 2008. |
| Zypern | Abschnitt 99(5) - Gesetz über elektronische Kommunikation und Postdienste von 2004. |
| Dänemark | Artikel 3 und 4 - Durchführungsverordnung Nr. 1148 vom 9. Dezember 2011 über die erforderliche Information und die Zustimmung zu Cookies im Falle der Speicherung von oder des Zugriffs auf Informationen in Endnutzerendgeräten. |
| Finnland | Abschnitt 205 - Gesetzbuch der Informationsgesellschaft. |
| Frankreich | Artikel 82 - Gesetz Nr. 78-17 vom 6. Januar 1978 über Datenverarbeitung, Dateien und individuelle Freiheiten. |
| Deutschland | Bundesgesetz zur Regelung des Datenschutzes und der Datensicherheit in der Telekommunikation und in den Telemedien vom 23. Juni 2021. |
| Griechenland | Artikel 4(5) - Gesetz 3471/2006 über den Schutz personenbezogener Daten und der Privatsphäre im Bereich der elektronischen Telekommunikation und zur Änderung des Gesetzes 2472/1997. |
| Ungarn | Artikel 155(4) - Gesetz C von 2003 über elektronische Kommunikation. |
| Irland | Artikel 5(3), (4) und (5) der S.I. No. 336/2011 - European Communities (Electronic Communications Networks and Services) (Privacy and Electronic Communications) Regulations 2011. |
| Italien | Artikel 122 - Gesetz zum Schutz personenbezogener Daten, Gesetzesverordnung Nr. 196/2003. |
| Lettland | Abschnitt 7(1) - Gesetz über die Dienste der Informationsgesellschaft 2004. |
| Litauen | Artikel 61(4) - Gesetz über die elektronische Kommunikation 2004. |
| Luxemburg | Artikel 4 - Gesetz vom 30. Mai 2005 zur Festlegung besonderer Vorschriften für den Schutz von Personen bei der Verarbeitung personenbezogener Daten im Bereich der elektronischen Kommunikation und zur Änderung der Artikel 88-2 und 88-4 der Strafprozessordnung. |
| Malta | Artikel 5 - Verordnung über die Verarbeitung personenbezogener Daten (elektronischer Kommunikationssektor) von 2003. |
| Niederlande | Artikel 11.7a - Telekommunikationsgesetz von 1998. |
| Polen | Artikel 173 - Telekommunikationsgesetz vom 16. Juli 2004. |
| Portugal | Artikel 5(1) und (2) - Gesetz Nr. 46/2012 vom 29. August 2012. |
| Rumänien | Artikel 4(5) - Gesetz Nr. 506/2004 über die Verarbeitung personenbezogener Daten und den Schutz der Privatsphäre im Bereich der elektronischen Kommunikation. |
| Slowakei | Abschnitt 55(5) des Gesetzes Nr. 351/2011 - Slg. über elektronische Kommunikation. |
| Slowenien | Artikel 157 - Gesetz über elektronische Kommunikation. |
| Spanien | Artikel 22(2) - Gesetz Nr. 34/2002 vom 11. Juli 2002 über die Dienste der Informationsgesellschaft und den elektronischen Handel. |
| Schweden | Abschnitt 18 von Kapitel 6 - Gesetz über elektronische Kommunikation. |
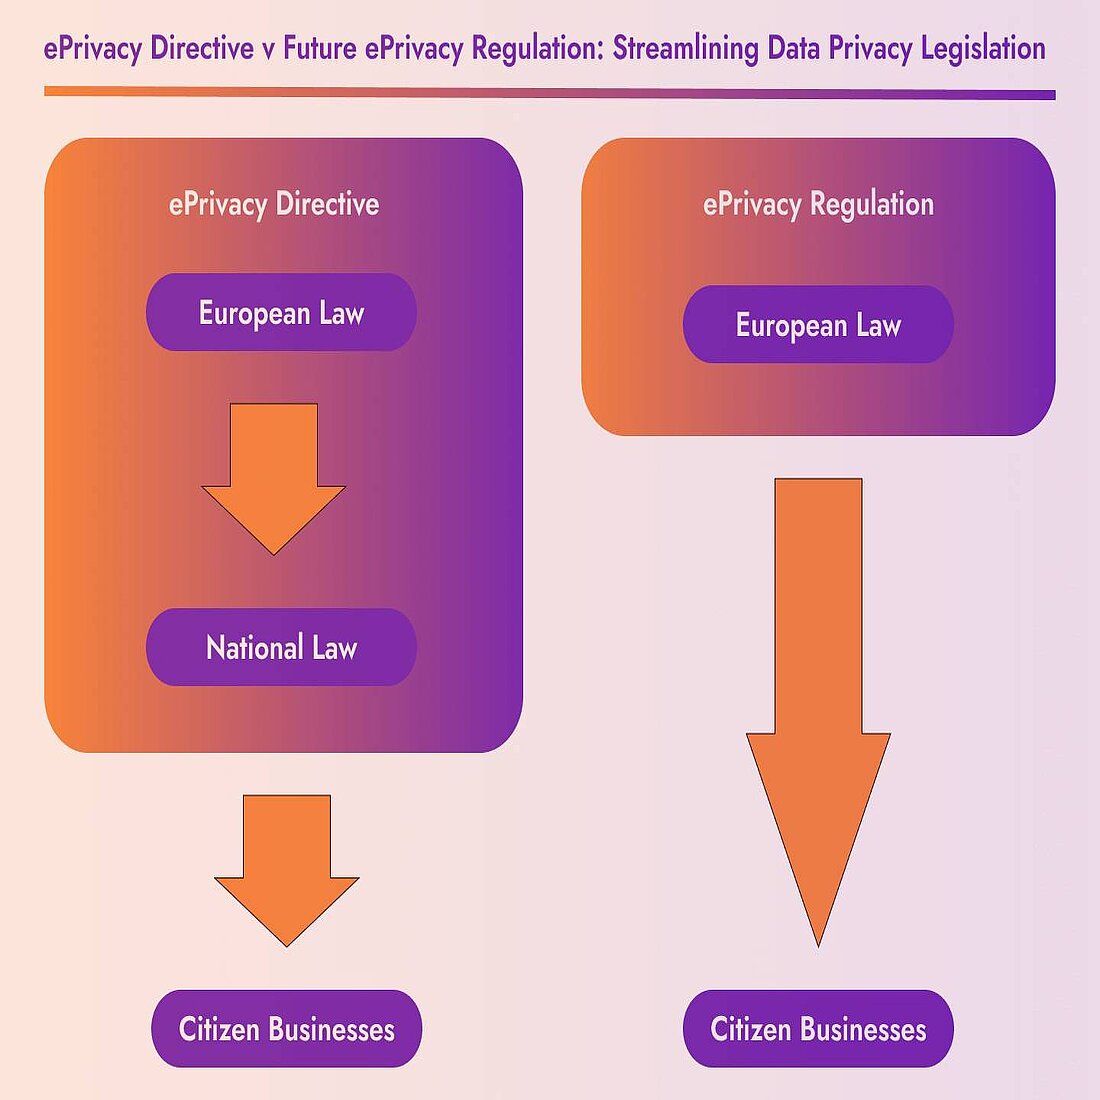
Diskussionen über eine Ersatzverordnung für den Datenschutz in der elektronischen Kommunikation
Es ist wichtig zu wissen, dass die Datenschutzrichtlinie für elektronische Kommunikation derzeit überarbeitet wird.
Es wird erwartet, dass diese Richtlinie durch die Datenschutzverordnung für elektronische Kommunikation ersetzt wird, die die Datenschutzbestimmungen in der gesamten Europäischen Union harmonisieren und stärken wird.
Die aktualisierte Verordnung zielt darauf ab, die Vorschriften im Lichte des technologischen Fortschritts zu modernisieren und sie an die Anforderungen der Datenschutz-Grundverordnung anzugleichen.
Konformität von Analyse-Cookies im Rahmen der Datenschutzrichtlinie für elektronische Kommunikation
Die Datenschutzrichtlinie für elektronische Kommunikation verlangt, dass Einzelpersonen klare und umfassende Informationen über die Verwendung von Cookies und Tracking-Technologien erhalten.
Daher sieht diese Rechtsvorschrift zum Schutz der Nutzerdaten vor, dass die Nutzer ihre Zustimmung geben müssen, bevor Cookies auf ihren Geräten abgelegt werden, mit Ausnahme bestimmter notwendiger Cookies, die für das Funktionieren der Website unerlässlich sind.
Dementsprechend verlangt die Richtlinie von Website-Betreibern und Online-Diensteanbietern, dass sie geeignete Maßnahmen ergreifen, um die Vertraulichkeit der Kommunikation zu schützen und die Sicherheit der personenbezogenen Daten zu gewährleisten.
Letztendlich ist der Anwendungsbereich der Datenschutzrichtlinie für elektronische Kommunikation - im Gegensatz zur Datenschutz-Grundverordnung - nicht auf personenbezogene Daten beschränkt.
Im Gegenteil, die Anforderungen zur Einhaltung der Cookie-Richtlinie gelten auch für nicht-personenbezogene Daten.
Aus diesem Grund müssen Unternehmen die Zustimmung zum Auslesen von Daten von den Geräten der Nutzer einholen, selbst wenn sie Fingerabdruck-gestützte Analyseverfahren verwenden.
Der Grund dafür ist, dass Gerätedaten wie Bildschirmauflösung, Browserkonfiguration und installierte Plugins - einige der Datenpunkte, die zur Erstellung anonymisierter Fingerabdrücke verwendet werden - zur Identifizierung von Nutzern verwendet werden können und diese dadurch gefährdet werden.
Wie man sicherstellt, dass die Analytik die EU-Datenschutzbestimmungen vollständig erfüllt
Unternehmen sollten sich bemühen, den Rahmen der Datenschutzgesetze in der EU vollständig einzuhalten, und die Wahl ihrer Analyseintegration ist dabei von zentraler Bedeutung.
Dies schließt Google Analytics angesichts des jüngsten Vorgehens der schwedischen Aufsichtsbehörde gegen Nutzer, der Entscheidung der norwegischen Datenschutzbehörde und anderer bekannter Probleme in der EU aus.
Einfach ausgedrückt, ist dies ein weiterer Grund , warum Nutzer von Google Analytics zu TWIPLA wechseln sollten.
Stattdessen ist es am besten, eine Integration zu wählen, die einen konsistenten Ansatz für persönliche und nicht-persönliche Daten verfolgt.
Dieses Niveau der Cookie-Konformität bietet der Markt für datenschutzfreundliche Website-Intelligenz.
TWIPLA ist ein führender Akteur auf diesem aufstrebenden Markt. Es ist weltweit über 2 Millionen Mal installiert und hat viele Auszeichnungen und positive Bewertungen erhalten.
Es entspricht den GDPR-Kriterien für "Privacy by Design" und bietet ein Datenschutzzentrum, mit dem Unternehmen die Funktionalität an die Datenschutzanforderungen lokaler Nutzer anpassen können.
Insbesondere nutzt TWIPLA eine fortschrittliche Fingerprinting-Technologie, die keine Daten auf den Geräten der Nutzer speichert oder IP-Adressen verfolgt, die oft als personenbezogene Daten gelten.
Und wenn der Standardmodus für maximalen Datenschutz aktiviert ist, können Unternehmen hochpräzise Daten sammeln, ohne die Besonderheiten des individuellen Nutzerverhaltens zu verfolgen.
Auf diese Weise erhalten Unternehmen wertvolle Erkenntnisse zur Optimierung ihrer Websites, ohne die EU- oder nationalen Datenschutzstandards zu gefährden.
Folglich müssen keine Banner für die Cookie-Zustimmung aktiviert werden, wodurch Ablenkungen vermieden werden, die möglicherweise den Umsatz verringern und Folgegeschäfte verhindern.
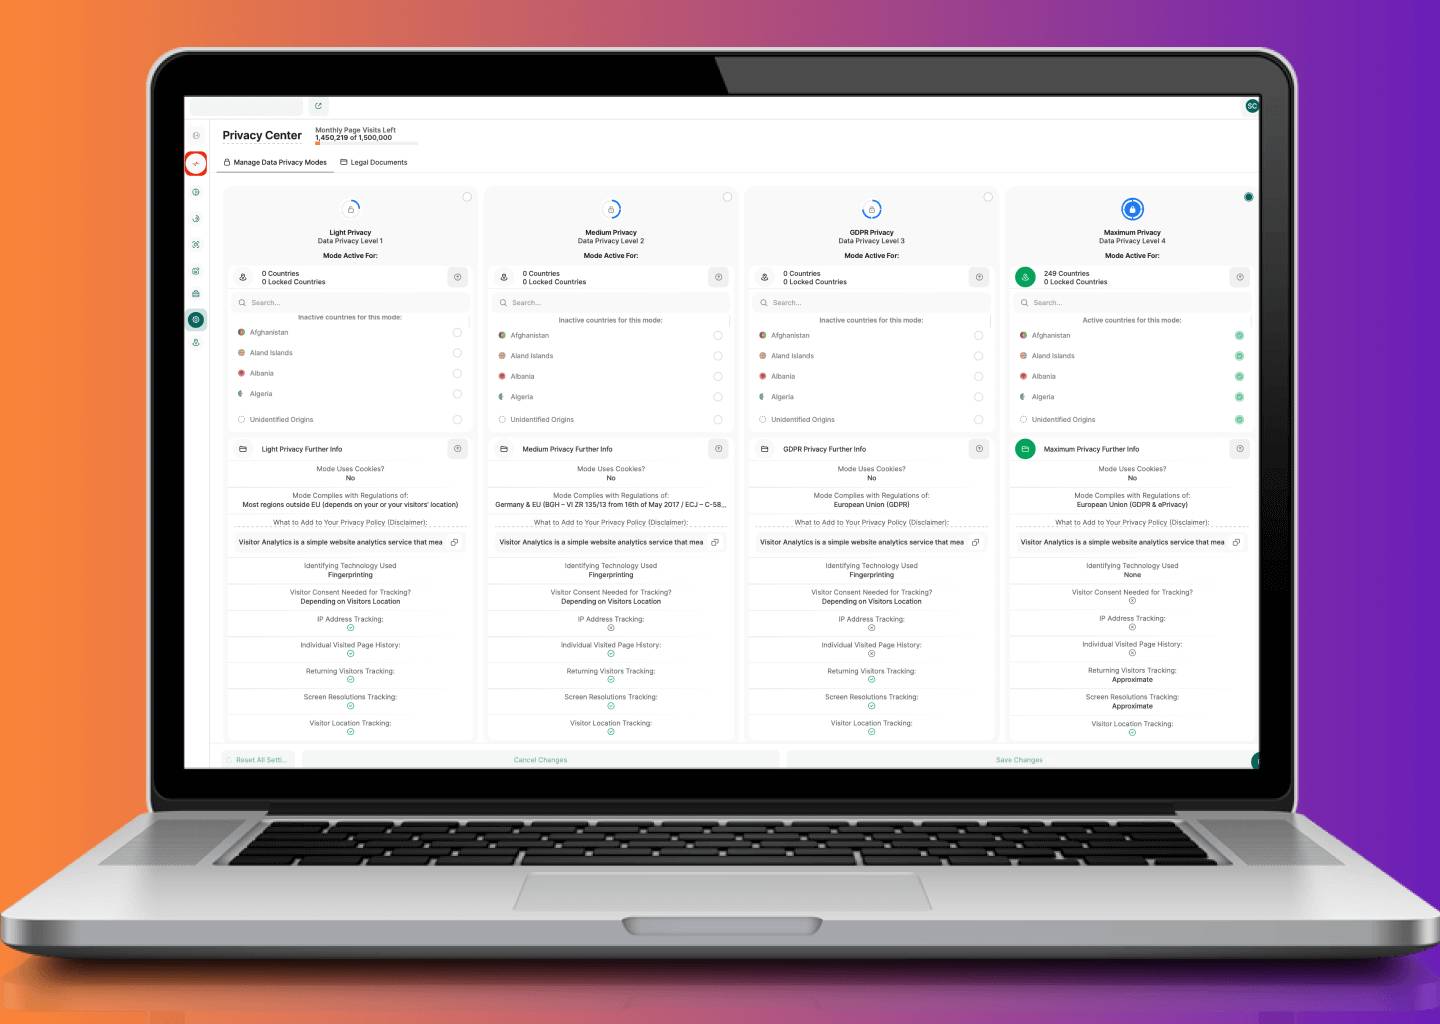
Datenschutzflexible Website-Intelligence für einfache Compliance
Die Einhaltung der Datenschutzbestimmungen für Cookies in die Geschäftspraktiken einzubauen, ist eine gute Möglichkeit, die Glaubwürdigkeit der Website und das Vertrauen der Kunden zu stärken.
Dies entspricht den Kundenerwartungen in einer Zeit, in der die Online-Sicherheit und der Missbrauch von Kundendaten ein wachsendes Problem darstellen.
In der Online-Welt ist Glaubwürdigkeit die wichtigste Währung, die den Umsatz ankurbelt und es Unternehmen ermöglicht, ihre Ziele zu erreichen.
Während die Website-Analyse eine zentrale Rolle für jedes erfolgreiche Online-Geschäft spielt, kann die Wahl einer Website-Intelligence-Plattform wie TWIPLA die Glaubwürdigkeit stärken und gleichzeitig den Aufwand für die Einhaltung von Vorschriften entsprechend minimieren.
Sie bietet eine breite Palette von Funktionen, darunter umfassende Website-Statistiken, Analysen des Besucherverhaltens und Tools zur Besucherkommunikation.
Unsere Lösung ermöglicht es Unternehmen, fundierte Entscheidungen zu treffen, ohne die Privatsphäre der Nutzer zu gefährden.
Melden Sie sich noch heute an und testen Sie die Plattform auf Herz und Nieren.
Was ist die Datenschutz-Grundverordnung, und wie verhält sie sich zur Datenschutzrichtlinie für elektronische Kommunikation?
Die Datenschutz-Grundverordnung ist eine umfassende Datenschutzverordnung, die die Verarbeitung personenbezogener Daten in der EU regelt. Die Datenschutzrichtlinie für elektronische Kommunikation (ePrivacy) ergänzt die DSGVO, indem sie sich speziell auf den Datenschutz in der elektronischen Kommunikation konzentriert, einschließlich der Verwendung von Cookies und ähnlichen Technologien.
Welche Bedeutung hat die Analytik im Zusammenhang mit der Datenschutz-Grundverordnung und der Datenschutzrichtlinie für elektronische Kommunikation?
Website-Analysen spielen eine entscheidende Rolle für das Verständnis des Nutzerverhaltens und die Optimierung von Online-Erlebnissen. Dennoch muss sie mit der Datenschutz-Grundverordnung und der Datenschutzrichtlinie für elektronische Kommunikation übereinstimmen und eine ordnungsgemäße Zustimmung zur Datenerfassung, Transparenz bei Tracking-Praktiken und den Schutz der Datenschutzrechte der Nutzer gewährleisten.
Wie passt die Zustimmung zu Cookies zu den Anforderungen der Datenschutz-Grundverordnung und der Datenschutzrichtlinie für elektronische Kommunikation?
Die Zustimmung zu Cookies ist ein wichtiger Aspekt der Einhaltung der Vorschriften. Denn Websites müssen die informierte und ausdrückliche Zustimmung der Nutzer einholen, bevor sie Cookies platzieren, mit Ausnahme von wesentlichen Cookies. Folglich muss die Zustimmung frei gegeben, spezifisch und leicht widerrufbar sein, was den Grundsätzen der DSGVO und der Datenschutzrichtlinie für elektronische Kommunikation entspricht. Alternativ könnten Sie sich für eine Website-Analyseplattform wie TWIPLA entscheiden, die eine kochfreie Tracking-Technologie verwendet, wodurch die Notwendigkeit einer Cookie-Einwilligung gänzlich entfällt.
Welche Folgen hat die Nichteinhaltung der Datenschutzgrundverordnung und der Datenschutzrichtlinie für elektronische Kommunikation in Bezug auf Analysen und die Einwilligung in Cookies?
Die Nichteinhaltung kann Strafen nach sich ziehen, die erhebliche Geldstrafen und Rufschädigung beinhalten. Verstöße gegen die Datenschutz-Grundverordnung können zu Strafen von bis zu 20 Mio. EUR oder 4 % des weltweiten Jahresumsatzes führen, und die Nichteinhaltung der Datenschutzrichtlinie für elektronische Kommunikation kann in gleicher Weise zu Durchsetzungsmaßnahmen der Aufsichtsbehörden führen. Auch das Vertrauen und die Glaubwürdigkeit der Kunden können dadurch beeinträchtigt werden.
Wie können Unternehmen die Einhaltung der Vorschriften sicherstellen und gleichzeitig Analysen nutzen und die Zustimmung zu Cookies verwalten?
Unternehmen können die Vorschriften einhalten, indem sie datenschutzfreundliche Analysetools implementieren und die Zustimmung der Nutzer durch konforme Cookie-Zustimmungsbanner oder Pop-ups einholen. Sie sollten der Transparenz Vorrang einräumen, klare Opt-out-Mechanismen anbieten und Aufzeichnungen über die Zustimmung der Nutzer führen, um die Einhaltung der DSGVO und der Datenschutzrichtlinie für elektronische Kommunikation nachzuweisen. Melden Sie sich noch heute bei TWIPLA an und verschaffen Sie sich die nötigen Einblicke, ohne sich über Maßnahmen zur Einhaltung von Cookies Gedanken machen zu müssen!
Artikel teilen


Get Started for Free
Gain World-Class Insights & Offer Innovative Privacy & Security