
Website-Analyse ohne Einwilligung, standardmäßig
Der einwilligungsfreie Modus erklärt
Der einwilligungsfreie Modus von TWIPLA heißt Maximum Privacy Mode. Er ist standardmäßig aktiviert und ermöglicht es TWIPLA, ohne Cookie-Banner zu betreiben. Im Folgenden erfahren Sie, was er macht und wie TWIPLA ihn rechtlich begründet.
Auftragsverarbeitungsvertrag lesenWie Besucher gezählt werden
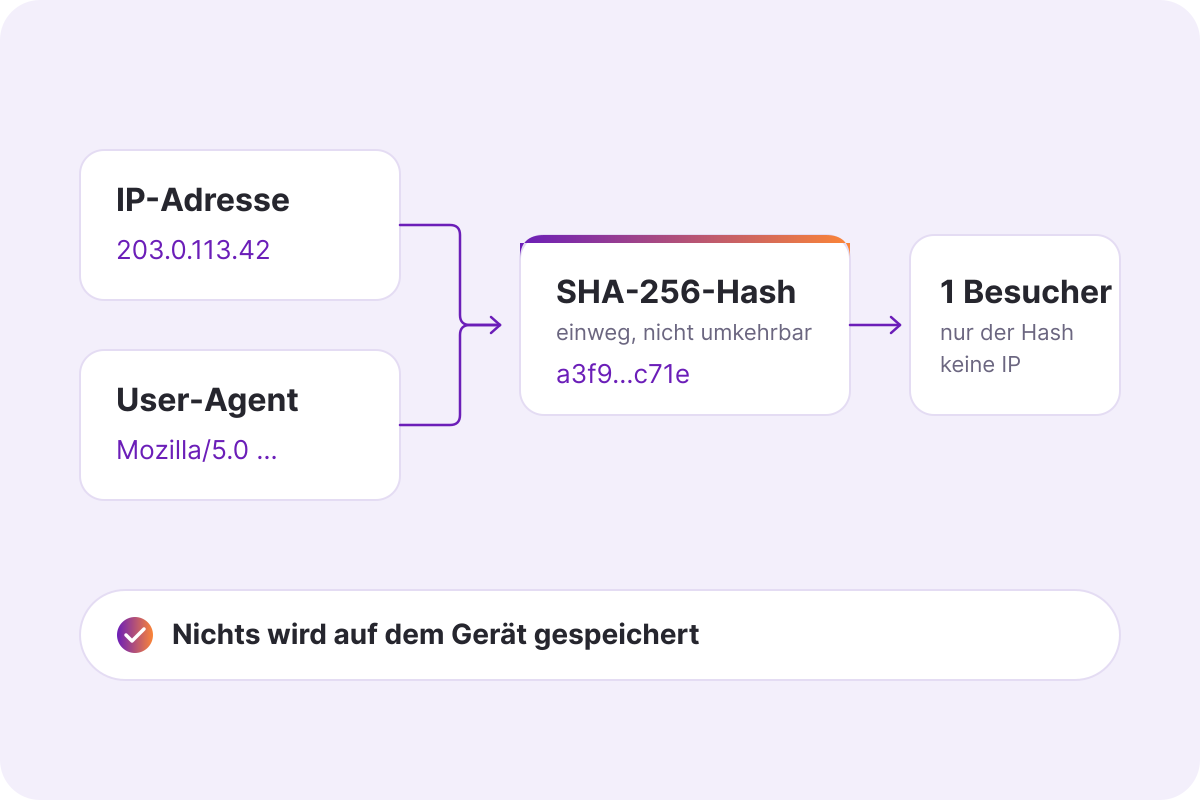
Anstelle von Cookies erkennt TWIPLA Besucher anhand eines Hashwerts ihrer IP-Adresse und ihres User-Agents. Dieser Hashwert dient als pseudonyme Besucher-Kennung und bleibt unverändert, solange die IP-Adresse und der Browser des Besuchers gleich bleiben.
Die Zahlen zu den eindeutigen Besuchern sind daher ungefähre Angaben. Besucher, die dieselbe IP-Adresse und denselben Browser nutzen, werden als ein Besucher gezählt, während ein Besucher, dessen IP-Adresse sich ändert, als neuer Besucher gezählt wird.
Da der Hashwert grundsätzlich wieder mit einer IP-Adresse verknüpft werden kann, behandeln wir ihn gemäß der DSGVO als pseudonyme personenbezogene Daten und nicht als anonyme Daten.
So funktioniert es
Der Maximum Privacy Mode (MPM) nutzt ausschließlich die Daten, die ein Browser bei jeder gewöhnlichen Seitenanfrage ungefragt technisch bedingt übermittelt. Der MPM-Modus speichert nichts auf dem Gerät und erstellt keinen Fingerprint.
| Bereich | Was im Maximum Privacy Mode passiert |
|---|---|
Cookies, Local Storage, Session Storage, und Ähnliches und zukünftig Verfügbares | Es werden keine gesetzt oder ausgelesen. |
Fingerprinting | Es wird kein Fingerprint berechnet. Schriftarten, Farbtiefe, installierte Plugins und ähnliche Geräteeigenschaften werden nicht abgefragt. |
Verwendete Daten | Informationen, die der Browser bei jeder Seitenanfrage sendet: User-Agent, Spracheinstellung, aufgerufene URL, verweisende URL. |
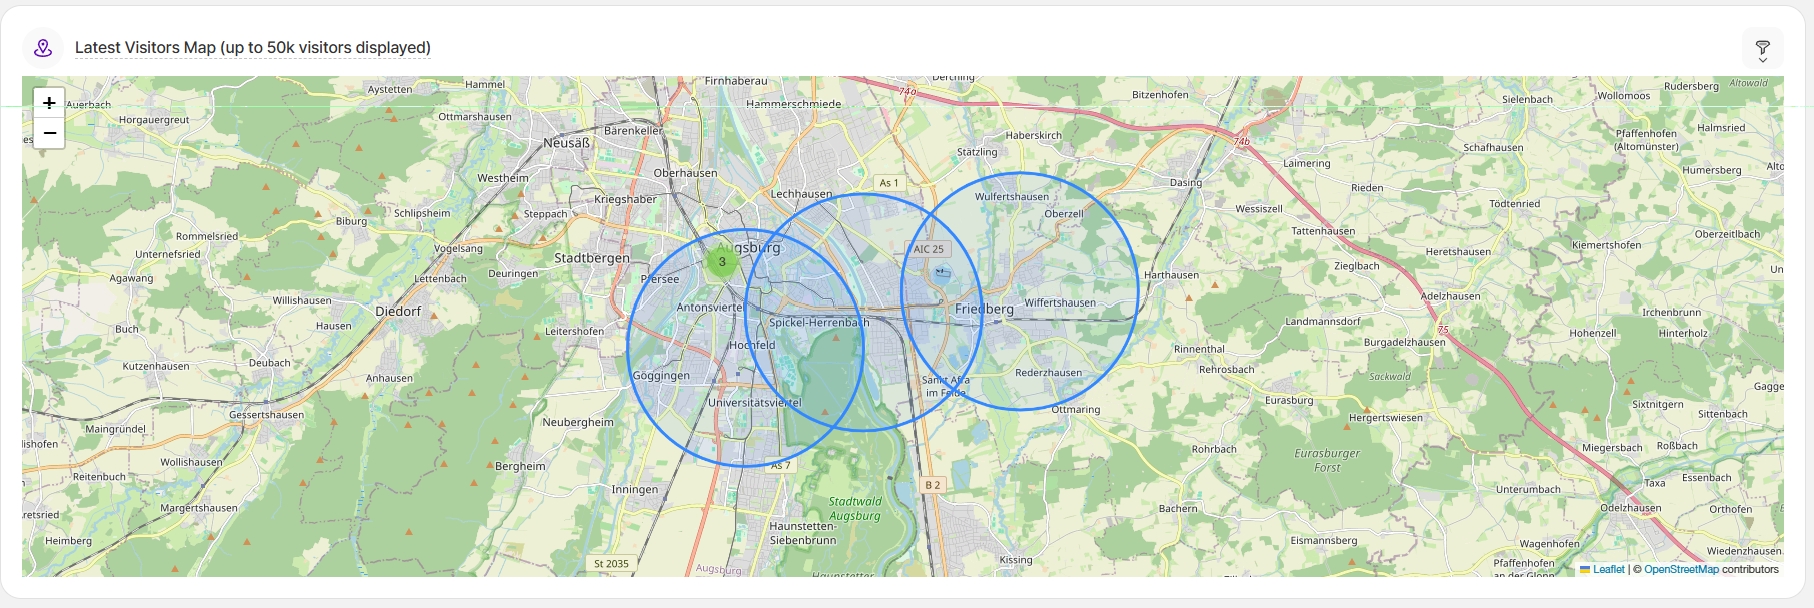
IP-Adresse | Wird im Arbeitsspeicher für die Geolokalisierung (ungefähre Stadt/Region über eine lokal gehostete MaxMind-GeoIP-Datenbank) und die Firmenerkennung verwendet und anschließend verworfen. Die IP-Adresse wird niemals gespeichert. |
Wiedererkennung von Besuchern | Der Server berechnet einen SHA-256-Hashwert aus IP-Adresse und User-Agent. Nur dieser Hashwert wird gespeichert. Siehe „Wie Besucher gezählt werden“ oben. |
Profiling | Der Seitenverlauf einzelner Besucher ist nicht verfügbar. Es werden nur aggregierte Daten verrabeitet. |
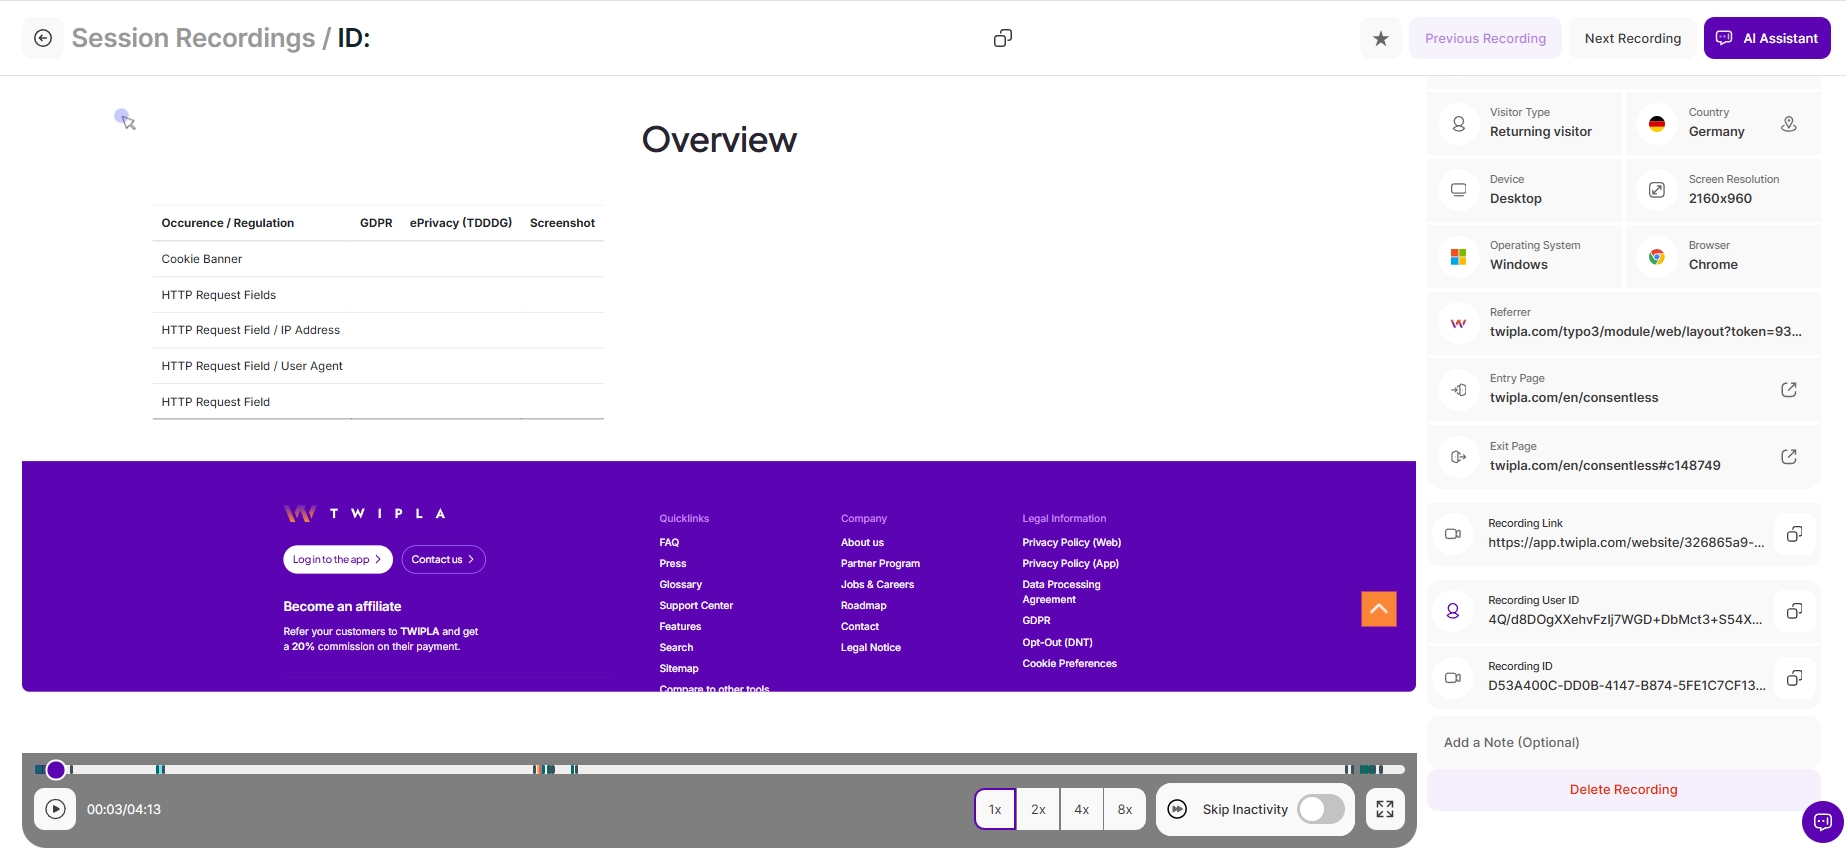
Heatmaps und Session-Recordings | Formulareingaben werden in Aufzeichnungen maskiert. Mouse-Bewegungen und -Interaktionen werden im Kontext von § 25 TDDDG (ePrivacy-Direktive) erfasst. |
Die rechtliche Begründung
Für die Webanalyse auf Websites in der EU gelten zwei getrennte Regelwerke: Vorschriften zum Gerätezugriff (ePrivacy) und Datenschutzvorschriften (DSGVO). Der Maximum Privacy Mode (MPM) wurde entwickelt, um die Einwilligungspflicht nach dem entsprechenden Regelwerken rechtlich geprüft zu vermeiden. Er beschränkt die Datenverarbeitung nach dem zweitgenannten Regelwerk auf ein Minimum.
„Einwilligungsfrei“ bedeutet, dass kein Einwilligungsbanner für den Betrieb von TWIPLA im erwähnten MPM-Modus erforderlich ist. Es bedeutet jedoch nicht, dass das Datenschutzrecht keine Anwendung mehr findet.
1. Zugriff auf das Gerät
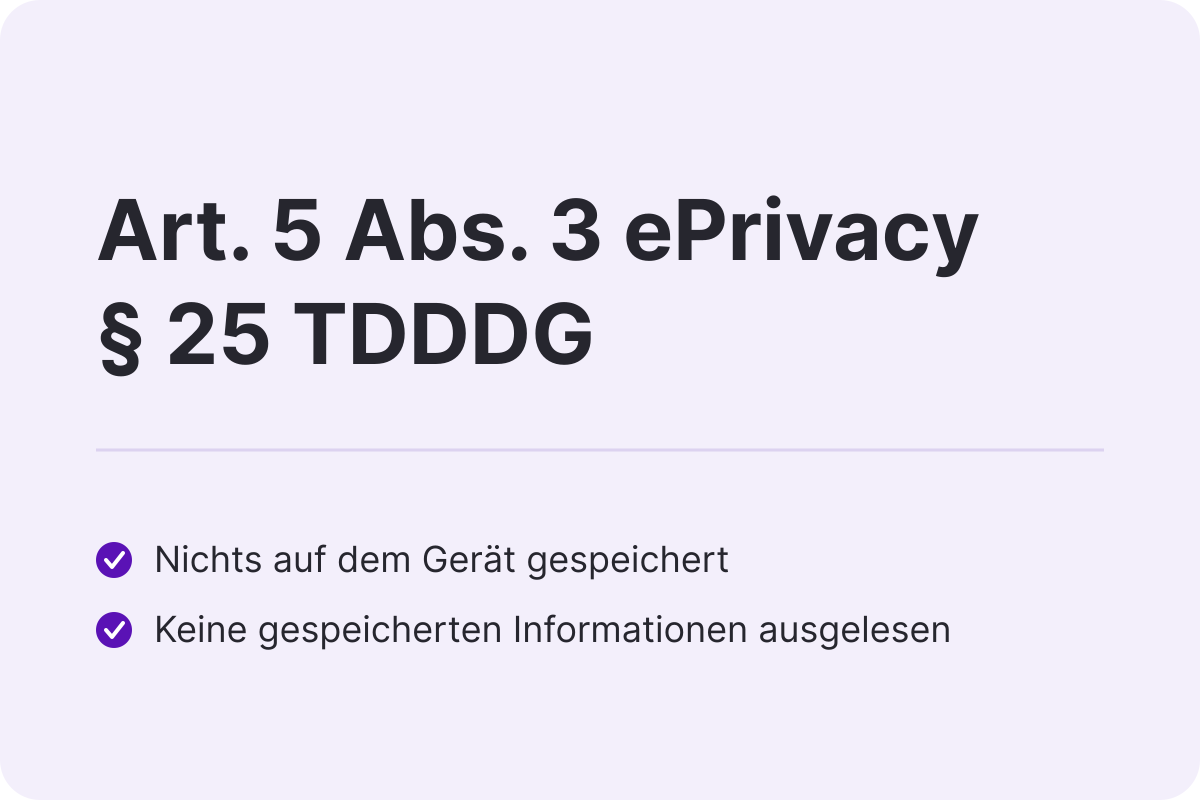
Art. 5 Abs. 3 der ePrivacy-Richtlinie und § 25 TDDDG (Deutschland)
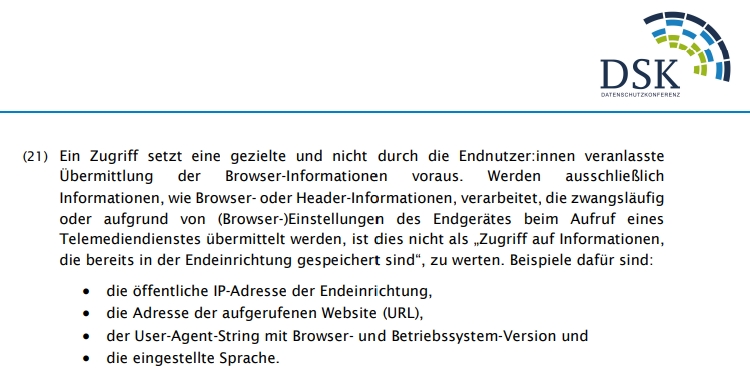
Gemäß Art. 5 Abs. 3 der ePrivacy-Richtlinie und § 25 des deutschen Telekommunikation-Digitale-Dienste-Datenschutz-Gesetzes (TDDDG) ist eine Einwilligung erforderlich, wenn Informationen von der Endeinrichtung (Browser) des Benutzers (Webseiten-Besucher) abgerufen werden sollen (zum Beispiel durch eine Abfrage via Javascript), welche bereits auf der Endeinrichtung gespeichert sind. Diese Bestimmungen gelten unabhängig davon, ob personenbezogene Daten betroffen sind oder nicht. Im Umkehrschluss ist die Einwilligung für den Abruf nicht bereits gespeicherter Informationen nicht erforderlich.
Der Maximum Privacy Mode liest keine bereits gespeicherten Informationen oder Geräteeigenschaften aus. Er stützt sich ausschließlich auf Informationen, die der Browser ohnehin bei jeder Anfrage übermittelt und Informationen, die zur Laufzeit erzeugt wurden. Auf dieser Grundlage ist eine Einwilligung gemäß diesen Vorschriften nicht erforderlich.
2. Verarbeitung personenbezogener Daten
Datenschutz-Grundverordnung (EU)
Die DSGVO regelt, was mit personenbezogenen Daten geschieht, die potentiell empfangen, verarbeitet und gespeichert werden. Im Maximum Privacy Mode umfasst dies zwei Aspekte:
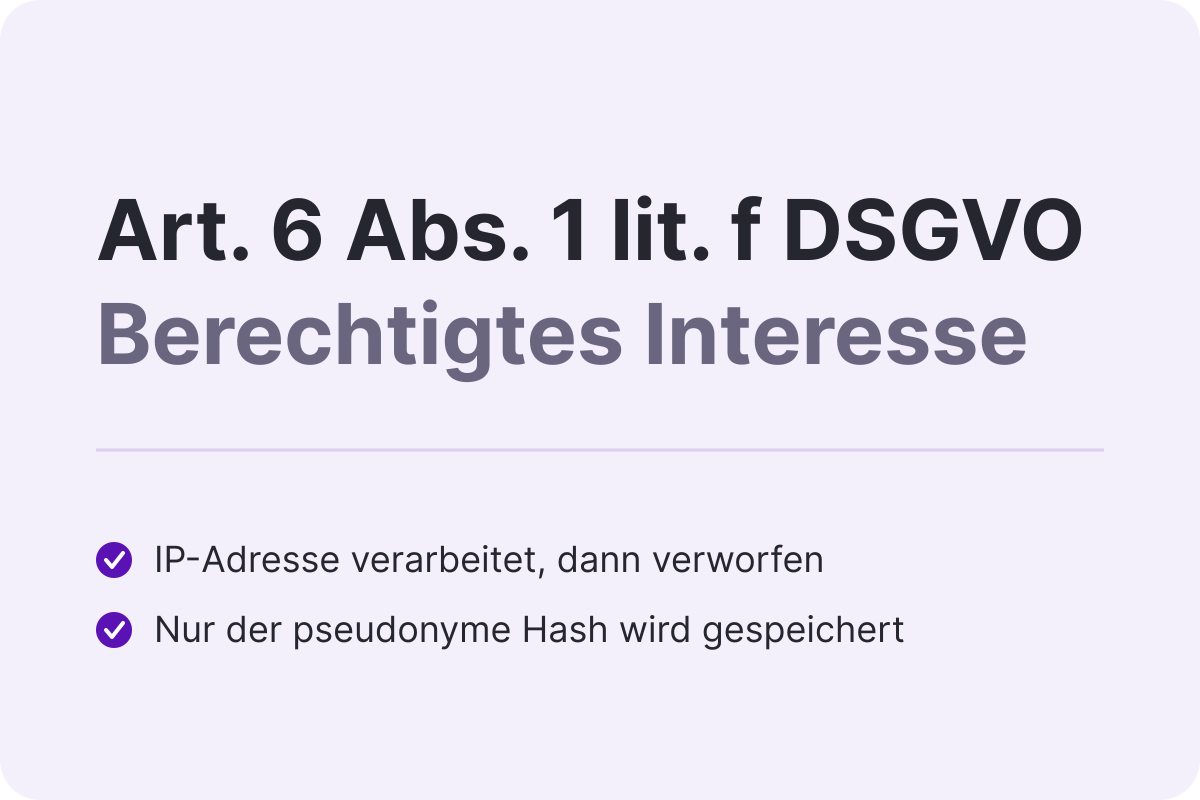
- die IP-Adresse, die kurzzeitig im Arbeitsspeicher verarbeitet und anschließend verworfen wird
- der pseudonyme Besucher-Hash
Die Rechtsgrundlage für diese Verarbeitung ist das berechtigte Interesse gemäß Art. 6 Abs. 1 lit. f DSGVO. Das Interesse besteht darin, zu verstehen, wie eine Website genutzt wird, ohne dabei Profile einzelner Personen zu erstellen. Für diese Rechtsgrundlage ist keine Einwilligung erforderlich. Wie bei jeder Verarbeitung gelten auch hier die Transparenzpflicht und das Widerspruchsrecht.
Datenschutzmodi, Opt-out und Hosting
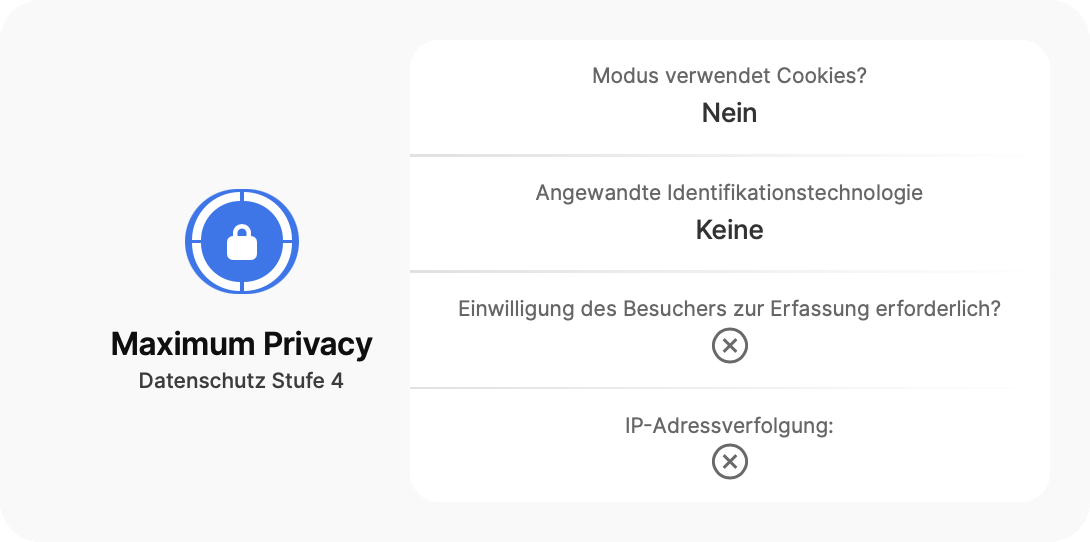
Der Maximum Privacy Mode ist einer der vier verfügbaren Modi und der datenschutzfreundlichste dieser Vier. Die anderen drei erheben detailliertere Daten und erfordern in der Regel eine Einwilligung. Unabhängig davon, für welchen Modus Sie sich entscheiden, können Sie Ihren Besuchern über einen Link in Ihrer Datenschutzerklärung die Möglichkeit zum Opt-out bieten. Die von TWIPLA erhobenen Daten werden ausschließlich in Deutschland gehostet.
| Modus | Fingerprinting | IP-Adresse gespeichert | Seitenverlauf einzelner Besucher | Einwilligung (in der Regel) erforderlich |
|---|---|---|---|---|
Maximum Privacy | Nein | Nein | Nein | Nein |
GDPR Privacy | Ja | Nein | Nein | Ja |
Medium Privacy | Ja | Nein | Ja | Ja |
Light Privacy | Ja | Ja | Ja | Ja |
Detaillierte Aufschlüsselung: DSGVO und ePrivacy-Direktive (TDDDG)
Ihre Checkliste als Website-Betreiber
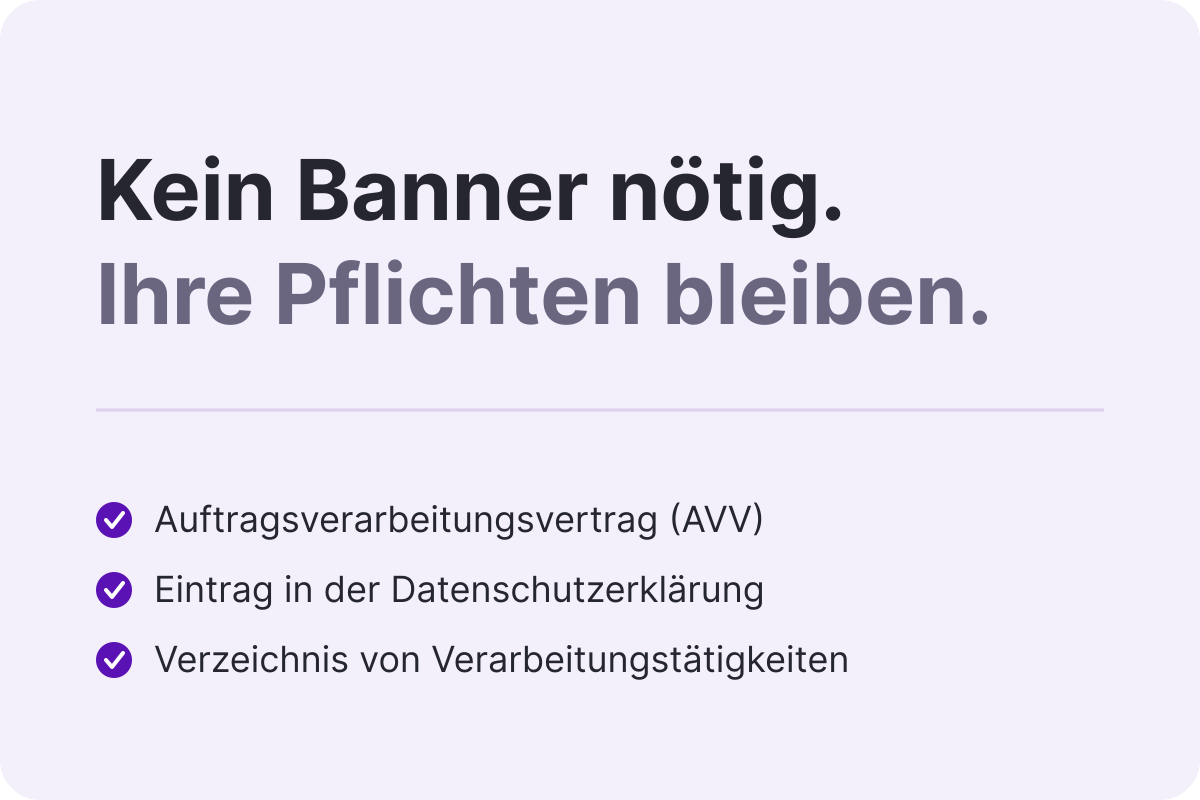
Im Maximum Privacy Mode entfällt die Notwendigkeit eines Einwilligungsbanners für TWIPLA. Ihre sonstigen Pflichten als Verantwortlicher bleiben davon jedoch unberührt:
- Unterzeichnen Sie den Auftragsverarbeitungsvertrag von TWIPLA.
- Beschreiben Sie TWIPLA in Ihrer Datenschutzerklärung: die Rechtsgrundlage (Art. 6 Abs. 1 lit. f DSGVO), die kurze Verarbeitung von IP-Adressen, den Besucher-Hash, die von Ihnen genutzten Funktionen sowie das Hosting in Deutschland.
- Falls Sie den Dual-Tracking-Code verwenden, weisen Sie deutlich darauf hin, dass Besucher, die Cookies ablehnen, auch ohne Cookies gezählt werden.
- Aktivieren Sie optional die Opt-out-Funktion und verlinken Sie diese in Ihrer Datenschutzerklärung.
- Halten Sie die Verarbeitung in Ihrem Verzeichnis der Verarbeitungstätigkeiten fest, einschließlich einer kurzen Abwägung des berechtigten Interesses.
Rechtliche Begleitung
TWIPLA wird von Reed Smith München beraten, insbesondere vom Team für Datenschutz, KI und Datensicherheit unter der Leitung von Dr. Andreas Splittgerber. Sollten Sie rechtliche Fragen und/oder Interesse an unserer Lösung haben, wenden Sie sich bitte an consentless@twipla.com. Wir helfen Ihnen gerne weiter!